防止HTML注入攻击需三措并举:一、服务端对用户输入进行HTML实体编码,如PHP用htmlspecialchars、J*a用StringEscapeUtils.escapeHtml4;二、配置CSP响应头限制资源加载与脚本执行;三、富文本场景采用白名单过滤,使用JSoup、bleach或sanitize-html等库仅允许可信标签与属性。

如果用户输入的内容未经处理直接嵌入到HTML页面中,攻击者可能通过提交恶意HTML或J*aScript代码实现注入攻击。以下是防止HTML代码注入攻击的安全措施:
将用户提交的特殊字符(如、&、"、')转换为对应的HTML实体,使浏览器将其视为纯文本而非可执行代码,从而阻止标签解析和脚本执行。
1、在服务端接收用户输入后,调用内置编码函数。例如PHP中使用htmlspecialchars($input, ENT_QUOTES, 'UTF-8')。
2、在J*a中使用Apache Commons Text库的StringEscapeUtils.escapeHtml4(input)方法。
立即学习“前端免费学习笔记(深入)”;
3、在Node.js中引入he库,调用he.escape(input)进行转义。
4、在Python中使用html.escape(input, quote=True)处理字符串。
CSP通过HTTP响应头定义允许加载和执行的资源范围,能有效缓解XSS造成的HTM L注入危害,即使恶意代码被误插入,也无法执行脚本或加载外部危险资源。
1、在Web服务器配置中添加Content-Security-Policy响应头。
2、设置default-src 'self'限制所有资源仅从同源加载。
3、显式禁止内联脚本,添加script-src 'self'并移除'unsafe-inline'和'unsafe-eval'。
4、对富文本场景需谨慎启用script-src 'nonce-<strong><font color="green">随机生成的一次性值</font></strong>',并在对应<script></script>标签中添加匹配的nonce属性。
当业务必须保留部分HTML格式(如富文本编辑器输出)时,不能依赖黑名单过滤,而应仅允许明确列出的安全标签与属性,彻底排除<script></script>、<iframe></iframe>、onerror等高危元素和事件处理器。
1、使用成熟的HTML净化库,如J*a中的JSoup(配置Whitelist.relaxed().addTags("b", "i", "u", "p", "br"))。
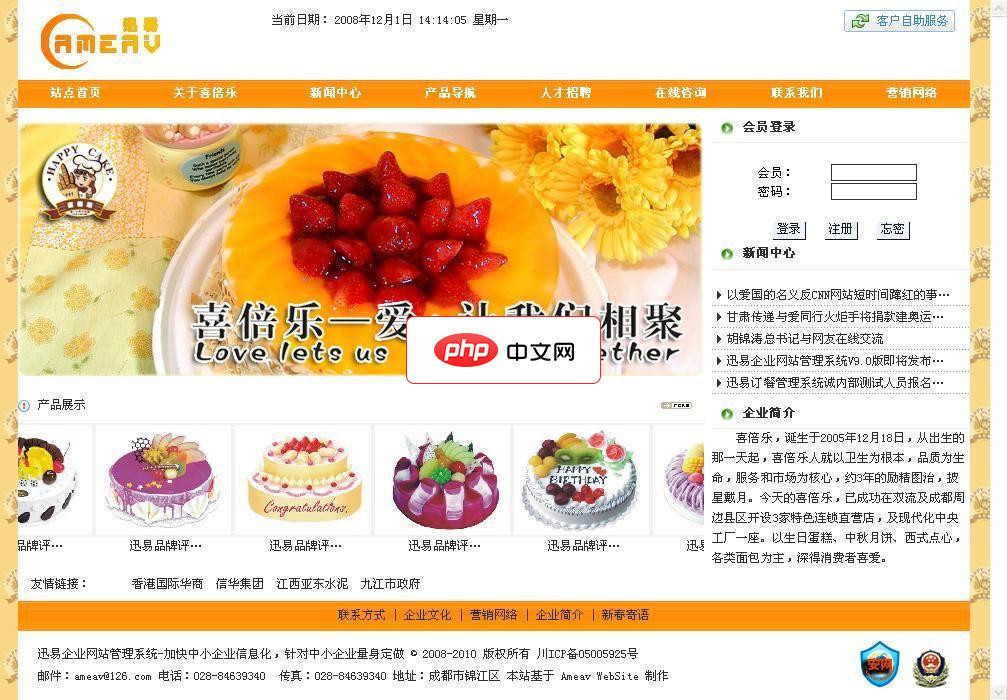 迅易年度企业管理系统开源完整版
系统功能强大、操作便捷并具有高度延续开发的内容与知识管理系统,并可集合系统强大的新闻、产品、下载、人才、留言、搜索引擎优化、等功能模块,为企业部门提供一个简单、易用、开放、可扩展的企业信息门户平台或电子商务运行平台。开发人员为脆弱页面专门设计了防刷新系统,自动阻止恶意访问和攻击;安全检查应用于每一处代码中,每个提交到系统查询语句中的变量都经过过滤,可自动屏蔽恶意攻击代码,从而全面防止SQL注入攻击
 0
查看详情

2、在Python中使用bleach.clean(input, tags=['p', 'br', 'strong'], attributes={}, strip=True)。
3、在Node.js中使用sanitize-html库,传入allowedTags: ['p', 'em', 'strong']和allowedAttributes: {}。
4、对URL类属性(如href)额外校验协议,强制限定为http://、https://或/开头,拒绝j*ascript:或
伪协议。</p>

<h2>四、在客户端渲染前进行二次转义</h2>
<p>前端框架(如React、Vue)虽默认对插值内容做转义,但若使用<code>v-html
或
dangerouslySetInnerHTML等机制直接渲染用户数据,则必须在传入前确保已由服务端完成净化;若需前端自行处理,须再次执行HTML实体编码以规避服务端遗漏风险。
1、在React中避免使用dangerouslySetInnerHTML,优先采用JSX结构化渲染。
2、若必须动态插入HTML,先调用DOMPurify.sanitize(dirtyHtml)净化后再赋值给innerHTML。
3、在原生J*aScript中,不直接拼接element.innerHTML = userInput,改用element.textContent = userInput确保纯文本显示。
4、对从API获取的字段,在渲染前检查是否包含<script>、<code>onload=</script>、j*ascript:等特征字符串,发现即丢弃或标记异常。
HTML注入常配合窃取Cookie实施会话劫持,通过为敏感Cookie添加HttpOnly标志可阻止J*aScript访问document.cookie,结合Secure标志确保仅通过HTTPS传输,大幅降低凭证泄露后果。
1、在服务端设置Session Cookie时,显式指定HttpOnly=true和Secure=true。
2、在Nginx中通过add_header Set-Cookie "SESSIONID=xxx; Path=/; HttpOnly; Secure; SameSite=Strict";注入头信息。
3、在Express中使用res.cookie('token', value, { httpOnly: true, secure: true, sameSite: 'strict' })。
4、验证响应头中Set-Cookie字段是否实际包含HttpOnly和Secure标识,缺少任一标志均视为配置失效。
以上就是html如何注入_防止HTML代码注入攻击的安全措施【安全】的详细内容,更多请关注php中文网其它相关文章!
# javascript
# php
# 编
# 处理器
# apache
# node
# node.js
# js
# html
# java
# python
# 建设网站算科技吗
# 贵阳seo营销最精准
# 自贡seo公司优选24火星
# 国际外贸网站推广代理方案
# 高端男装关键词优化排名
# seo工作流程
# 杨浦seo优化怎么设置
# 义乌网站建设费用预算
# 南县网站优化公司
# 宜川做网站推广的公司有哪些
# 中文网
# 相关文章
# 运行平台
# 将其
# 并在
# 加载
# 安全措施
# 开源
# 服务端
# 管理系统
相关栏目:
【
Google疑问12 】
【
Facebook疑问10 】
【
优化推广96088 】
【
技术知识133117 】
【
IDC资讯59369 】
【
网络运营7196 】
【
IT资讯61894 】
相关推荐:
苹果官网国补入口在哪
邦丰播放器频道搜索设置
支付宝网页版在线入口 支付宝官网电脑登录入口
解决VS Code中Python版本冲突与输出异常的指南
抖音手机分身两个账号怎么切换?分身两个系统是一样的吗?
《kimi智能助手》制作ppt教程
《书耽》更换手机号方法
iPhone 13 Pro Max如何设置桌面小组件_iPhone 13 Pro Max小组件添加指南
Scipy Sparse CSR 矩阵非零元素行级遍历的最佳实践
荣耀Magic6 Pro拍照成像偏暗_荣耀Magic6 Pro夜景优化
德邦物流在线查询系统 德邦快递货物运输追踪
天天漫画2025最新入口 天天漫画永久有效登录入口
Golang如何使用log记录日志信息_Golang log日志记录方法总结
PDF文件去水印平台入口 PDF水印删除网址
Golang中的rune与byte类型区别是什么_Golang字符与字节处理详解
J*aScript桌面应用_Electron多进程架构实战
如何查询个人病历记录
J*a中为什么强调组合优于继承_组合模式带来的灵活性与可维护性解析
C++ virtual析构函数作用_C++基类虚析构函数防止内存泄漏
使用TinyButStrong生成HTML并结合Dompdf创建PDF教程
秋风萧瑟洪波涌起中的萧瑟指的是什么
哔哩哔哩黑名单怎么查看
163邮箱网页版入口 163邮箱在线使用
J*aScript模拟悬停与点击:自动化网页动态元素交互指南
Python中深度嵌套字典与列表的数据提取与条件过滤指南
《美篇》取消会员自动续费方法
重返未来:1999卡戎全方位攻略
国际经济与贸易就业方向解析
如何外贸网站设计-能留住客户提升用户体验!
HTML中多图片上传与预览:解决ID冲突的专业指南
b站如何剪辑视频_b站必剪app使用教程
《新三国志曹操传》游历事件袁尚突围攻略
PHP安全加载非公开目录图片与动态内容类型处理指南
菜鸟驿站的取件码忘了怎么办 手机快速查询指南
Google Drive API服务器端访问指南:服务账户认证详解
sublime如何配置PHP开发环境_在sublime中运行与调试PHP代码
《雷电模拟器》截图方法介绍
《咸鱼之王》新版孙坚技能解析
抖音火山版注销账号抖音会注销吗 抖音火山版与抖音账号注销关系
123网页端官方登录页 123邮箱网页版即时通讯服务
Windows自带的便笺数据如何备份_防止数据丢失的便利贴迁移教程【干货】
如何测试您的网站全球打开速度-网站海外测速工
CSS如何在页面中引入重置样式_使用Normalize.css或Reset.css统一浏览器默认样式
批改网网页版登录 批改网电脑版学生登录入口
《海豚家》注销账号方法
哈尔滨城市通昵称修改方法
Safari浏览器自动填表功能失效怎么办 Safari表单管理修复
快手网页版官方访问 快手网页版页面在线打开
《荔枝fm》导出文件教程
《东方财富》条件单关闭方法
2025-12-17

运城市盐湖区信雨科技有限公司是一家深耕海外推广领域十年的专业服务商,作为谷歌推广与Facebook广告全球合作伙伴,聚焦外贸企业出海痛点,以数字化营销为核心,提供一站式海外营销解决方案。公司凭借十年行业沉淀与平台官方资源加持,打破传统外贸获客壁垒,助力企业高效开拓全球市场,成为中小企业出海的可靠合作伙伴。
